1. Det digitale hvelvet
Det finnes noen grupper i samfunnet vi setter vår lit til. Vi går til prester, journalister og helsepersonell – leger og psykologer – med ting vi knapt tør å fortelle andre.
I dette rommet skal vi kunne vrenge sjelen uten å frykte at historien blir fortalt videre. Det kan være utroskap eller andre handlinger vi skammer oss over. Tanker vi ikke våger å dele med våre nærmeste. Mistanke om korrupsjon vi ønsker å varsle om. Eller sykdommer vi helst vil holde for oss selv: psykiske plager, seksuelt overførbare infeksjoner eller andre tilstander vi frykter at omgivelsene skal dømme oss for.
Når vi har vrengt sjelen og fortalt det vi kom for å fortelle, forlater vi rommet i trygg forvissning om at opplysningene blir behandlet fortrolig. Noen ganger bygger denne tilliten på yrkesetikk og moral. Andre ganger er den forankret i lov, som helsepersonellovens regler om taushetsplikt.
Men historien blir ikke nødvendigvis værende i rommet.
Den som har lyttet, skriver kanskje et journalnotat, dikterer et referat eller registrerer opplysningene i et fagsystem. Våre dypeste hemmeligheter blir til data. De lagres, kopieres, sikkerhetskopieres og gjøres tilgjengelige for dem som trenger dem i arbeidet sitt.
Vi forlater rommet. Opplysningene blir igjen.
Hvem passer på døren nå?
2. Når hvelvet står åpent
Den første kompromitteringen i Lørenskog skjedde 7. april. 22. april fikk angriperne tilgang til kommunens servere. Etter å ha kartlagt nettverket gjennomførte de angrepet 8. mai. Kommunen oppdaget dataangrepet dagen etter. I løpet av de foregående ukene hadde angriperne hentet ut store mengder data. . Blant filene skal det ha vært personlige og fortrolige opplysninger – hemmeligheter mennesker hadde overlatt til kommunen, frivillig eller ufrivillig, i tillit til at de ville bli beskyttet.
For å forstå omfanget kan vi forsøke å oversette datamengden til noe vi kjenner.
Et menneske rekker å lese noen få gigabyte ren tekst gjennom et helt liv. Tenk deg derfor at 30 000 nordmenn deltar i NRKs lesekonkurranse. Alle velger seg en bok og leser den fra perm til perm.
Hvis vi regner med 100 000 ord per bok, tilsvarer de 30 000 bøkene til sammen rundt 18 gigabyte ren tekst. De 1,8 terabytene fra Lørenskog tilsvarer hundre ganger så mye data.
Men det mest urovekkende er ikke hvor mange bøker noen måtte ha lest for å komme gjennom materialet. Dataene er ikke bøker. De handler om virkelige mennesker, familier, barn og helseforhold. De kan inneholde opplysninger som aldri var ment for offentligheten.
Og risikoen stopper ikke ved personvernet. Opplysninger om tekniske systemer, infrastruktur og interne rutiner kan også ha verdi for dem som ønsker å ramme et samfunn. I en tid med økt oppmerksomhet rundt hybride trusler kan slike opplysninger, dersom de finnes i materialet, potensielt brukes til å kartlegge sårbarheter eller planlegge målrettede angrep. Det gjør det viktig å forstå både hva som faktisk kom på avveie, og hvem som kan ha nytte av det.
Ingen trenger å lese alt. Det kan være nok å finne én eneste opplysning som aldri skulle ha kommet på avveie. Da kan skaden allerede være skjedd.
3. Hvor ligger skaden?
Jeg har tidligere skrevet om Vastaamo-saken i Finland. Her fikk rundt 33 000 pasienter opplysningene sine stjålet. Senere ble mange utsatt for utpressing. Saken endte i retten, men for ofrene var ikke konsekvensene over da dommen falt.
For meg framstår én ting som uomtvistelig: Skade har skjedd.
Men hvordan måler vi den?
Hva skjer med et menneske når opplysninger om de mest private delene av livet blir tilgjengelige for fremmede? Når det som ble fortalt i fortrolighet til en psykolog, plutselig kan leses av familie, kolleger eller ukjente mennesker på internett?
Vi har vel alle googlet noen? En tidligere kjæreste, en kollega, en nabo – eller oss selv. Hva står egentlig om meg på nettet? Hvilke opplysninger finnes, og hvem kan finne dem?
For de fleste er dette kanskje bare nysgjerrighet. For den som vet at egne journalnotater, psykiske plager eller familieforhold er på avveie, kan spørsmålet bli en vedvarende uro: Hvem har lest det? Hvem kommer til å lese det? Kan det dukke opp igjen om fem eller ti år, i en sammenheng jeg ikke kan forutse?
Jeg tenker på hvordan tapet av kontroll kan gjøre framtiden uforutsigbar. Frykten for hva andre vet, og hva de kan gjøre med denne kunnskapen, kan gripe inn i et menneskes liv på en måte som er vanskelig å forstå for dem som ikke er rammet.
Vi vet ganske godt hvordan vi teller stjålne filer. Vi kan telle berørte personer, utpressingskrav og betalinger. Men hvordan teller vi skammen, mistilliten, søvnløse netter eller den som lar være å oppsøke psykolog fordi det ikke lenger føles trygt?
Det er her skaden blir vanskelig å tallfeste. Ikke fordi den er uvirkelig, men fordi den ikke lar seg summere på samme måte som filer og kroner.
Og når vi ikke klarer å måle skaden, risikerer vi også å undervurdere den.
4. En fil mot 1,3 millioner filer
Taushetsplikten kan brytes på mange måter. En helsearbeider kan røpe opplysninger i et lystig lag, eller la nysgjerrigheten føre til et ulovlig journalsøk. Men det er ikke bare et spørsmål om moral. Taushetsplikten er også lovfestet.
Helsepersonell har en lovpålagt plikt til å beskytte opplysningene de får kjennskap til gjennom arbeidet sitt. Plikten forsvinner ikke når arbeidsdagen er over, eller når den ansatte slutter i jobben.
Det gjelder også når fristelsen blir for stor til å la være å undersøke hva som står i journalen til en gammel kjæreste, en nabo eller en kollega. Å lese pasientopplysninger uten tjenstlig behov er ikke uskyldig nysgjerrighet. Det er et lovbrudd som kan få strafferettslige og yrkesmessige konsekvenser.
I februar 2024 omtalte Sykepleien en helsearbeider i 20-årene som ble dømt til 36 dagers betinget fengsel etter å ha søkt i journalene til 108 pasienter ved Sykehuset Innlandet. Saken viser hvor konkret det personlige ansvaret kan bli når én ansatt misbruker tilgangen sin. Les omtalen i Sykepleien.
Men hva skjer når det ikke er én ansatt som snoker, men en organisasjon som ikke klarer å beskytte opplysningene den har fått ansvaret for?
I 2021 fikk Asker kommune et overtredelsesgebyr på én million kroner etter at navn, fødselsnumre og dokumenttitler knyttet til 127 personer var blitt publisert på kommunens nettsider. Flere av sakene gjaldt barn. Opplysningene hadde vært tilgjengelige for uvedkommende, og kommunen manglet tilstrekkelige rutiner og sikkerhetstiltak for å hindre og oppdage publiseringen. Les om Datatilsynets vedtak.
Gebyret ble betalt av kommunen. Det er dermed fellesskapet som bærer den økonomiske reaksjonen. De berørte sitter fortsatt igjen med konsekvensene.
Jeg har ikke funnet offentlig tilgjengelig informasjon om at personlig ansvar ble vurdert eller plassert i saken
Det er her jeg mener vi bør stille et spørsmål.
Når én helsearbeider misbruker tilgangen sin, kan handlingen føre til en straffesak og få konsekvenser for vedkommendes yrkesliv. Når en organisasjon svikter i beskyttelsen av personopplysninger, kan reaksjonen i stedet bli et gebyr som betales av virksomheten.
Det er ikke nødvendigvis feil at reaksjonene er forskjellige. Handlingene, skyldkravet og det rettslige ansvaret er ikke identiske. Men hvem undersøker ansvaret til dem som hadde myndighet til å forebygge svikten? Hvem måtte kjenne risikoen, prioritere tiltakene og sørge for at de ble gjennomført?
En million kroner kan føres i et regnskap. Men hvem står personlig ansvarlig når organisasjonen ikke beskytter hemmelighetene den er satt til å forvalte?
5. Men det var jo hackerne som gjorde det
Nå er det kanskje urettferdig å peke på kommunen. Man er jo tross alt utsatt for et hackerangrep. Hvem har vel ikke hørt om statlig støttede hackere, utstyrt med KI og et arsenal av sofistikerte verktøy, som med kløkt arbeider seg gjennom avanserte sikkerhetsbarrierer for å hente ut gullet fra hvelvet?
Det var et angrep, men det var ikke nødvendigvis angrepet i seg selv som var sofistikert. Det alvorlige var at tekniske og organisatoriske svakheter gjorde det mulig å oppnå så omfattende tilgang og hente ut så store mengder data. Bedre forebygging, deteksjon og respons kunne ha begrenset omfanget og konsekvensene.
Angrepet i Lørenskog kan mer sammenlignes med en situasjon der låsen fra lasterampa til dokumentlageret er ødelagt, og har vært det i flere år. Noen får tilgang til lageret, kartlegger innholdet og begynner å laste ut kasser med teksten "sensitive dokumenter". Noe de gjør i flere dager, uten at noen stanser dem.
Da de ikke fikk betalt, publiserte de materialet de hadde hentet ut, slik at det ble tilgjengelig for uvedkommende over hele verden.
6. Den systemiske forsømmelsen
Jeg skal ikke gå gjennom hele rapporten her. Men for den som er interessert, finnes den her: Lærings- og forbedringsrapport IT-hendelse 2026 (PDF)
-
Hovedfunnet i Deloitte-rapporten er at dataangrepet skyldtes en kombinasjon av tekniske og styringsmessige svakheter. Identifiserte risikoer og sikkerhetsvarsler ble ikke konsekvent fulgt opp til dokumentert tiltak, beslutning eller lukking.
-
I tillegg ble store mengder sensitive personopplysninger liggende over tid på et eldre lagringsområde på grunn av manglende eierskap til migrering, opprydding og sletting.
-
Begrensninger i IKT-kapasitet, uklare ansvarsforhold og en mangelfull operativ responsmodell bidro til at sikkerhetsvarsler ikke ble omsatt raskt nok til undersøkelse og risikoreduserende tiltak.
7. Ansvar er mer enn en stillingstittel
Så hvem sitter egentlig med ansvaret her, beklager matematikken men skal vi plassere ansvar må den til.
En mulig modell, som er en del av mitt arbeid med en risiko-ontologi, er:
Ansvar = R * M * K * I * H
- A = Ansvar (realisert ansvar)
- R = Rolle / ansvarsplassering
- M = Myndighet
- K = Kompetanse
- I = Informasjon
- H = Handling eller unnlatelse
Huskeregel: * Riktig Myndighet Krever Informert Handling
Dette er en analytisk huskeregel, ikke en etablert juridisk formel. Faktorenes samspill kan hjelpe oss å stille bedre spørsmål, men juridisk ansvar må vurderes etter gjeldende rett og de konkrete omstendighetene.
Grunnen til at vi multipliserer faktorene, er at 0 ganget med N alltid er 0. Modellen illustrerer at realisert beslutningsansvar forutsetter en relevant rolle, myndighet, kompetanse, informasjon og en handling eller unnlatelse. Det betyr ikke at en person uten beslutningsmyndighet er uten ansvar for å melde fra eller eskalere risikoen.
8. Risikoen ingen vil eie
Et alvorlig datainnbrudd oppstår sjelden helt uten forvarsel. Sårbarheter, manglende sikkerhetstiltak og uklare ansvarsforhold kan være kjent lenge før skaden skjer. Likevel blir risikoen stående fordi ingen tar beslutningen.
Vi ser altfor ofte at risiko blir stående mellom organisasjonens ulike nivåer.
Risikoen kan være kjent, men aldri rapportert. Den kan være rapportert, men ikke fulgt opp. Den kan være eskalert, men uten at noen med nødvendig myndighet tar stilling til den.
Ingen har nødvendigvis besluttet å akseptere risikoen. Men ingen har heller sørget for at den blir fjernet eller redusert.
Så hvor står vi da?
Vi har en kjent risiko, men ingen ansvarlig beslutning. Hvem har ansvaret for at risikoen blir behandlet? Hvem har myndighet til å akseptere den gjenværende risikoen? Dette trenger ikke være samme person.
Når ingen tar beslutningen, blir ansvaret gradvis pulverisert mellom dem som oppdaget risikoen, dem som skulle følge den opp, og dem som hadde myndighet til å gjøre noe med den.
Dette er ikke risikostyring. Det er organisatorisk apati.
Vi har alle et ansvar for å målbære risiko. Det betyr ikke at risikoen er din, men at du har plikt til å melde fra. «Å snakke med Gud» betyr her å skrive en avviksmelding, slik at noen med nødvendig myndighet kan handle.
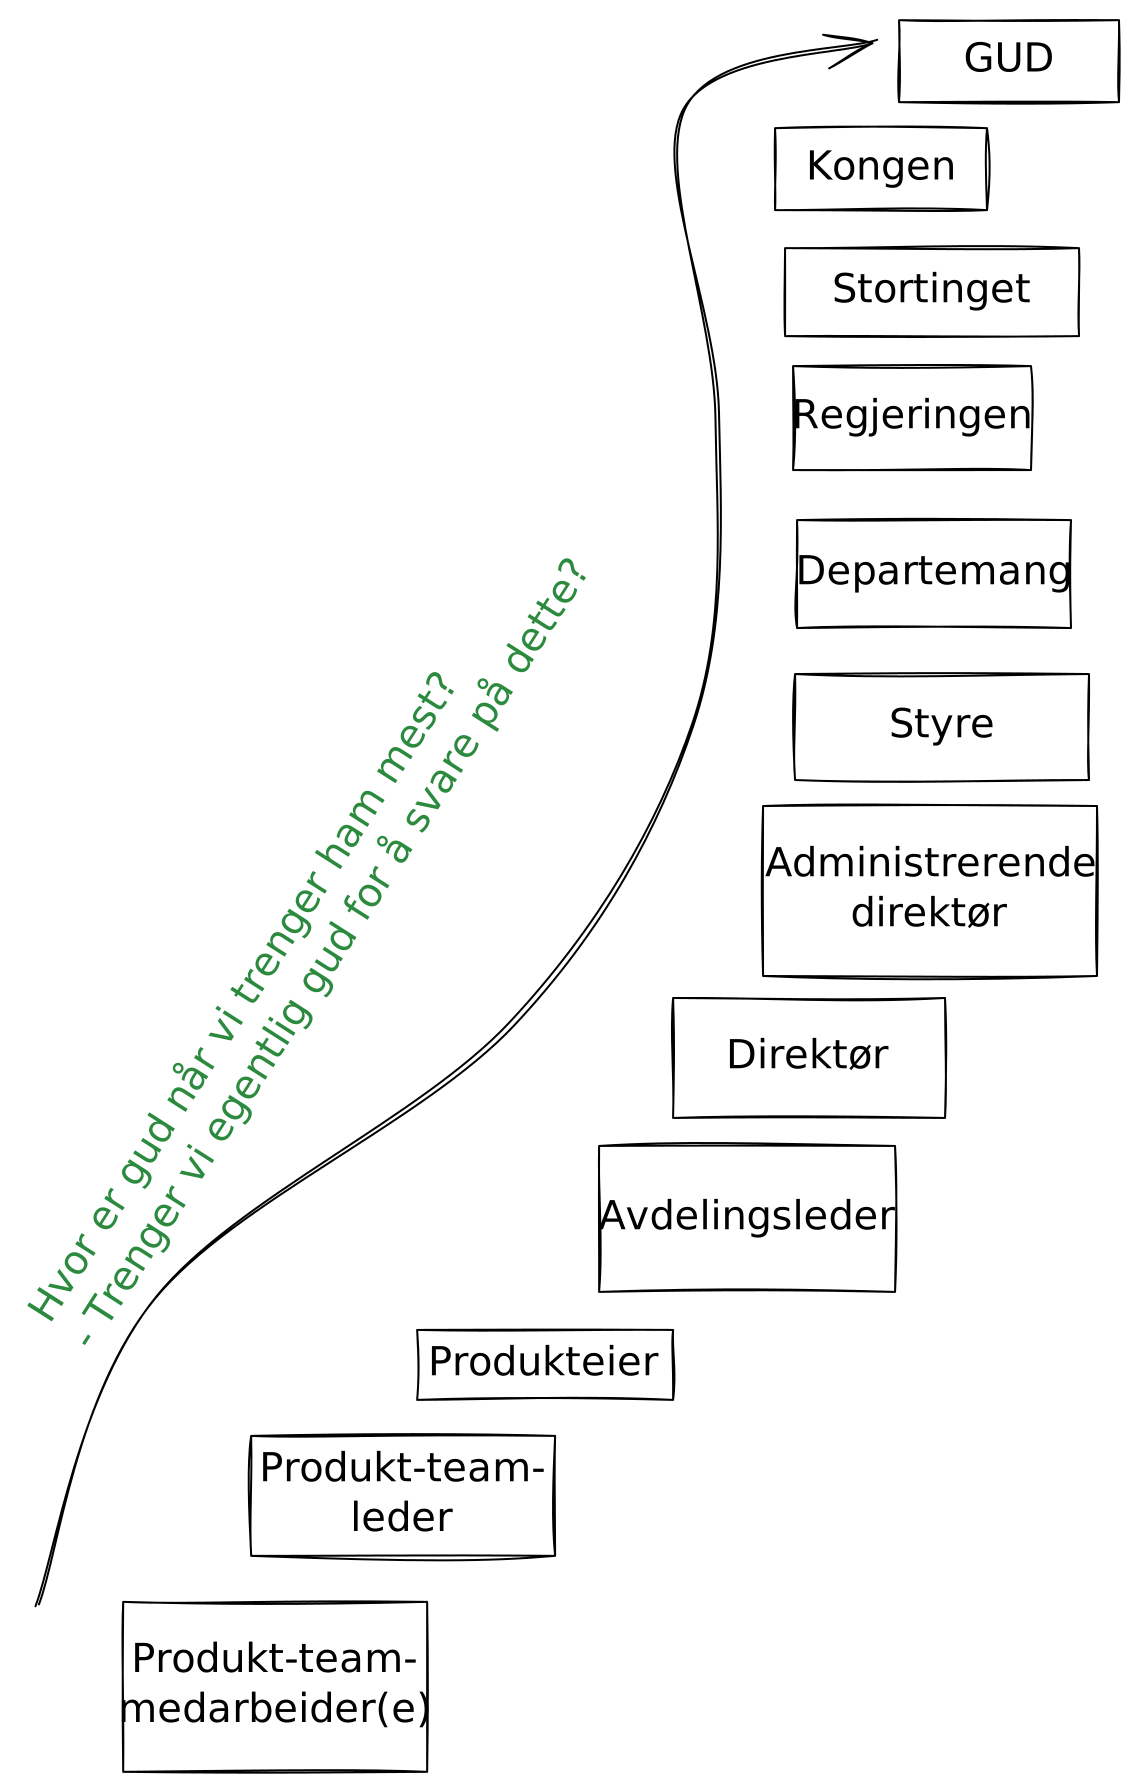
På engelsk finnes uttrykket «kick the can», å skyve problemet videre. Det er det motsatte av å snakke med Gud. Handlingen tilsvarer å kjøre forbi en bil som står i grøfta med nødlysene på, uten å undersøke om hjelp er tilkalt. I trafikken har du hjelpeplikt. Som medmenneske eller profesjonell er jobben å sparke problemet oppover, slik at de som sitter med nødvendig myndighet, kan ta en kvalifisert beslutning.
Når risikoen gjelder opplysninger om tusenvis av mennesker, er det ikke lenger bare et internt IT-problem. Noen må prioritere tiltak, bevilge penger eller stanse en tjeneste. Hvis risikoen ikke kan fjernes, må det være tydelig hvem som har myndighet til å akseptere den. Jeg forventer at den som tar beslutningen, også står for den dersom det går galt.
Å sparke boksen videre fungerer bare hvis noen til slutt tar imot den. Hvis alle skyver den videre, er det menneskene bak opplysningene som betaler prisen.
Har du skrevet avviket ditt?
Du har oppdaget en sårbarhet. Du har sett at noe ikke fungerer som det skal. Kanskje har du også sagt fra muntlig. Men har du dokumentert det? Finnes det et spor av hva du oppdaget, hvem du varslet, og hva som ble gjort? Ikke minst: Vet du om det ble fulgt opp?
Jeg har tidligere laget en ansvarlighetsmatrise for å undersøke hvordan ansvar kan knyttes til konkrete handlinger og unnlatelser.
Feil kan oppstå selv om du har fulgt faglige standarder og gjort det som med rimelighet kunne forventes. Jeg har også gjort feil. En unnlatelse er noe annet: Den oppstår når du lar være å utføre en handling du hadde plikt til å utføre.
Når risikoen er kjent, ansvaret er tydelig og nødvendige tiltak ligger innenfor din myndighet, blir det vanskeligere å forklare passiviteten som et uhell.
Hva kan vi forvente av en profesjonell IT-medarbeider? Av ledelsen? Og hva betyr egentlig et styringssystem for informasjonssikkerhet (ISMS) dersom kjente risikoer blir stående uten tiltak?
Ikke enhver feil eller unnlatelse er straffbar. Men når en konkret person har en identifiserbar plikt, kjenner risikoen, har reell mulighet til å handle og likevel lar være, oppstår spørsmålet om personlig rettslig ansvar.
Når du vet at noe er galt, har ansvaret ditt da endret seg fra å unngå feil til å hindre skade?
9. Sett navn på risikoen
I Lørenskog vet vi at kriminelle har stjålet og offentliggjort store mengder sensitive opplysninger. Vi vet også at kommunens egen gjennomgang har avdekket at identifiserte risikoer ikke ble fulgt opp helt fram til beslutning og tiltak.
Men hvem hadde ansvaret?
Kommunedirektøren, IT-sjefen eller andre med delegert myndighet? Hvem kjente risikoen? Hvem hadde myndighet til å prioritere tiltak? Hvem kunne handle, og hvem lot være?
Det er ikke min oppgave å avgjøre om noen har opptrådt uaktsomt eller grovt uaktsomt. Det må vurderes på grunnlag av dokumentasjon, plikter, myndighet og de konkrete omstendighetene. Men hvorfor er ikke spørsmålet om personlig ansvar en tydeligere del av den offentlige diskusjonen?
Når en virksomhet over tid lar kjente risikoer stå uadressert, er det ikke tilstrekkelig å konstatere organisatorisk svikt. Vi må også undersøke hva de enkelte ansvarlige visste, hvilke plikter de hadde, og hvilke muligheter de hadde til å handle.
Vi har mekanismer for å stille enkeltpersoner til ansvar. Ved korrupsjon undersøker vi den enkeltes handlinger, ikke bare virksomhetens rutiner. Hvorfor skal det være annerledes når alvorlig forsømmelse kan ha bidratt til at innbyggernes mest sensitive opplysninger havnet på avveie?
Å stille krav er å ta ansvar. Det gjelder også den som har myndighet til å prioritere, bevilge og beslutte.
Personopplysninger. Systemkritisk informasjon om vann- og kraftforsyning. Noen har tatt beslutninger om hvordan disse verdiene skal beskyttes. Jeg mener beslutningene bør ha et navn.
Når spørsmålet om personlig ansvar ikke blir undersøkt, får vi heller aldri prøvd om noen har forsømt sine plikter. Samfunnet får ikke avklart om lovens krav håndheves også overfor dem som sitter med beslutningsmyndigheten.
Det må være mulig å undersøke personlig ansvar uavhengig av om den mulige forsømmelsen er begått av en saksbehandler eller en leder med budsjett- og beslutningsmyndighet.
10. Når blir kostnaden personlig?
I ungdommen kunne jeg tråkke i klumper av tungolje på svabergene når vi var på hytta i Dypvåg på Sørlandet. I dag er det ikke lenger akseptabelt å slippe olje ut i havet. Norge bruker betydelige ressurser på overvåking, håndheving og sanksjoner mot miljøkriminalitet. Brudd kan få konsekvenser både for virksomheten og for den enkelte ansvarlige. «Jeg visste ikke» fritar ikke nødvendigvis for ansvar.
Vi har utviklet systemer for å forebygge, avdekke og følge opp miljøskade. Kanskje er det på tide å utvikle tilsvarende metoder for informasjonssikkerhet?
Vi har lært å holde forurensere ansvarlige. Vi har lært å stille enkeltpersoner til ansvar for korrupsjon og økonomisk kriminalitet. Vi har lært at virksomheter må ta ansvar for verdiene de forvalter.
Så hvorfor praktiserer vi ikke også det for opplysningene våre?
Den som overlater opplysningene sine til en virksomhet, har krav på at de behandles forsvarlig. Det ansvaret kan ikke skyves over på den som blir rammet når sikkerheten svikter.
Vi vet at mennesker er blitt skadelidende. Vi vet at virksomheter har et ansvar for å beskytte opplysningene de forvalter. Når forsømmelser kan dokumenteres, og noen hadde både myndighet og mulighet til å forhindre skaden: Hva bør da skje?
Om arbeidsprosessen
Artikkelen bygger på egne observasjoner, erfaringer og undersøkelser. Jeg har selv valgt problemstilling, kilder og sammenlikningsgrunnlag, og utarbeidet analysen og tabellene. KI er brukt som redaksjonelt hjelpemiddel til blant annet språkvask, rettskriving, oversettelse og sammenstilling av kildemateriale.